Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
 ByNaufal
Perkembangan teknologi media penyimpanan yang sangat pesat membawa tantangan baru bagi dunia penegakan hukum dan investigasi kejahatan siber. Dalam prosedur forensik digital, mengekstrak bukti dari media penyimpanan seperti hard disk (HDD), SSD, maupun flash drive yang berada dalam kondisi normal merupakan hal yang biasa. Namun, tantangan kritis muncul ketika penyelidik dihadapkan pada media digital barang bukti yang sengaja dirusak secara fisik, dikunci dengan kata sandi tingkat tinggi, atau mengalami kerusakan firmware internal yang membuatnya tidak dapat diakses oleh komputer biasa.
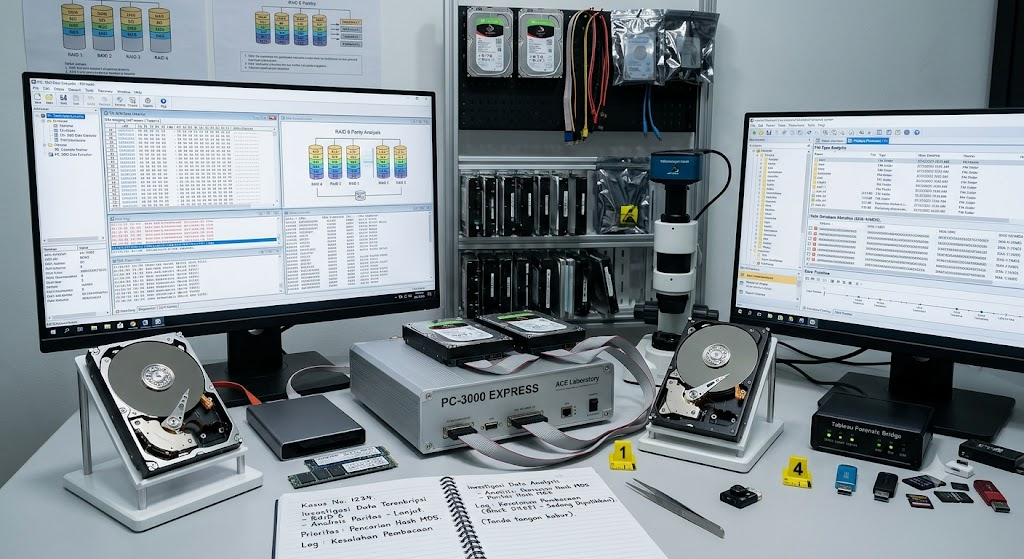
Untuk menjembatani kebutuhan investigasi pada media yang rusak tersebut, ACE Lab menghadirkan ekosistem PC-3000 yang dilengkapi dengan berbagai fitur forensik digital tingkat lanjut (advanced forensic features). Instrumen ini tidak hanya berfungsi sebagai alat penyelamat data komersial, melainkan telah diakui secara global sebagai standar emas dalam mengekstrak bukti digital secara ilmiah dan akuntabel. Melalui integrasi perangkat keras pertahanan sirkuit dan perangkat lunak analitis yang mendalam, para investigator dapat menembus batasan logis perangkat untuk menemukan kebenaran yang tersembunyi tanpa merusak orisinalitas barang bukti.
Fungsionalitas forensik pada platform PC-3000 dirancang untuk menjaga integritas data sekaligus memberikan akses teknologi tingkat rendah ke dalam komponen terdalam media penyimpanan:
Implementasi fungsionalitas forensik pada platform PC-3000 (A Brief Overview of PC-3000 Forensic Features) membuktikan bahwa bukti digital yang terisolasi di dalam media penyimpanan yang rusak tetap dapat dievakuasi secara ilmiah. Kombinasi antara keamanan hardware write-blocking dan ketajaman penetrasi firmware vendor menjadikan instrumen ini sebagai perangkat wajib bagi laboratorium forensik modern dalam memecahkan kasus-kasus kejahatan digital tingkat tinggi.
Secara keseluruhan, tinjauan fitur forensik dari ACE Lab ini menegaskan pentingnya standardisasi alat yang akurat dan dapat dipertanggungjawabkan dalam rantai penanganan barang bukti (chain of custody). Dengan mereduksi risiko korupsi data selama proses investigasi dan mematangkan efisiensi rekonstruksi file, PC-3000 memastikan bahwa setiap fakta digital yang terkubur di dalam sirkuit memori dapat diangkat kembali menjadi alat bukti yang sah, valid, dan objektif.