Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
 ByNaufal
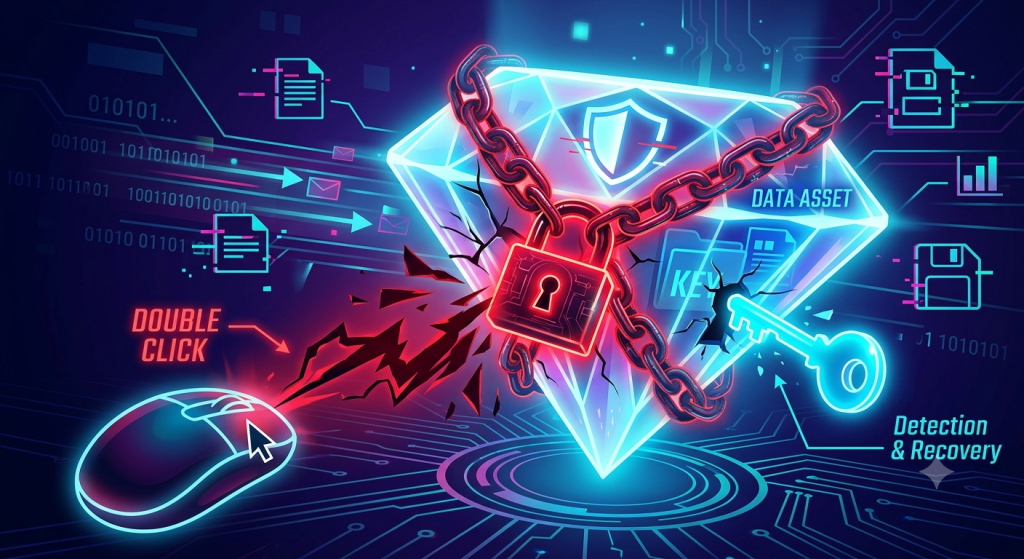
Pernahkah Anda membayangkan bahwa sebuah kecerobohan kecil berdurasi satu detik bisa melumpuhkan seluruh aktivitas perusahaan? Bayangkan situasi ini: seorang karyawan administrasi yang sibuk menerima sebuah email masuk dengan subjek mendesak, seperti “Tagihan Jatuh Tempo Vendor 2026”. Karena terburu-buru, ia refleks melakukan klik ganda (double click) pada lampiran berkas yang tampaknya seperti dokumen PDF biasa.
Namun, bukannya dokumen yang terbuka, layar komputer justru mendadak berkedip. Dalam hitungan menit, hal mengerikan terjadi. Seluruh dokumen penting perusahaan—mulai dari laporan keuangan, data klien, hingga basis data inventaris—berubah ikon menjadi putih polos. Ekstensi file mereka berganti menjadi format asing yang aneh seperti .locked atau .crypto. Tidak lama setelah itu, sebuah jendela hitam atau dokumen teks muncul di layar dengan pesan pemerasan yang menakutkan: “File Anda telah dienkripsi. Bayar sejumlah Bitcoin jika ingin data Anda kembali.” Seketika, kepanikan massal melanda ruang kantor.
Mengapa hal ini bisa terjadi, dan ke mana perginya file-file asli Anda? Pertama-tama, tarik napas dalam-dalam dan tenangkan diri Anda. Mari kita pahami akar masalahnya secara logis.
Serangan yang Anda alami ini disebut dengan Ransomware. Ini adalah salah satu jenis malware (perangkat lunak berbahaya) paling agresif yang dirancang oleh peretas untuk menyusup ke sistem dan bekerja smbalikan. Banyak kasus menunjukkan bahwa setelah uang tebusan dibayarkan, peretas menghilang begitu saja, atau bahkan meminta tebusan gelombang kedua. Selain itu, membayar mereka berarti mendukung ekosistem kriminalitas siber.
JANGAN mencoba menjalankan software decrypter gratisan dari internet. Di internet banyak beredar software gratis yang mengklaim bisa membuka Ransomware. Faktanya, varian Ransomware terus diperbarui setiap hari. Mengecara senyap di latar belakang. Begitu klik ganda dilakukan, virus ini langsung merombak struktur enkripsi file-file Anda menggunakan algoritma matematis tingkat tinggi yang sangat rumit.
Satu hal penting yang perlu Anda catat demi menenangkan kepanikan Anda: Ransomware sesungguhnya tidak menghapus data Anda secara fisik. File Anda masih berada di dalam harddisk komputer tersebut. Namun, virus ini telah menyandera dan mengganti “kunci masuk” dokumen tersebut. Akibatnya, sistem operasi (seperti Windows atau macOS) tidak lagi mengenali format file tersebut dan tidak bisa membacanya tanpa kunci dekripsi (decryption key) unik yang dipegang oleh peretas.
Jika komputer Anda atau salah satu komputer rekan kerja menunjukkan gejala terinfeksi Ransomware, Anda harus bertindak cepat dalam hitungan detik. Jangan mencoba memeriksa file satu per satu, melainkan lakukan isolasi darurat berikut:
Mengapa langkah ini wajib? Ransomware modern memiliki kemampuan lateral movement, yaitu merayap dan menyebar melalui jaringan lokal. Jika tidak diisolasi, dalam hitungan jam virus ini akan menyusup ke server utama perusahaan, sistem backup yang terhubung, atau komputer rekan kerja lain yang berada dalam satu jaringan.
Dalam kondisi panik, keputusan yang salah justru bisa membuat aset digital perusahaan Anda hilang selamanya. Tolong catat baik-baik dua larangan keras ini:
Menangani infeksi Ransomware bukanlah tugas penanganan IT standar, melainkan membutuhkan metode forensik digital tingkat lanjut. Jika aset berharga perusahaan Anda saat ini terkunci, langkah paling bijak adalah menyerahkan penanganannya kepada profesional.
Segera bawa perangkat, harddisk, atau server yang terinfeksi ke Recovery Data Indonesia (RDI). Sebagai laboratorium pemulihan data profesional, tim RDI tidak melakukan negosiasi dengan peretas, melainkan menangani masalah langsung pada akar medianya. Tim ahli kami akan membantu mengisolasi sisa-sisa malware agar tidak aktif kembali, menganalisis tanda tangan digital (cyber signature) dari virus yang menyerang, dan mencari celah pemulihan data dari sektor memori terdalam serta memanfaatkan salinan bayangan sistem (shadow copies) secara aman menggunakan peralatan forensik khusus.
Jangan biarkan aset perusahaan hancur karena penanganan yang salah. Konsultasikan insiden cyber yang Anda alami dengan tim Recovery Data Indonesia (RDI) sekarang untuk penyelamatan data yang terstruktur dan aman!