Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
 ByNaufal
Kehilangan dokumen penting akibat kecerobohan refleks—seperti mengosongkan folder sampah melalui perintah “Empty Recycle Bin” atau menggunakan kombinasi tombol pintas Shift + Delete—adalah skenario kritis yang sering memicu kepanikan. Banyak pengguna berasumsi bahwa begitu tindakan tersebut dikonfirmasi, seluruh file di dalamnya telah lenyap secara absolut dari sistem komputasi.
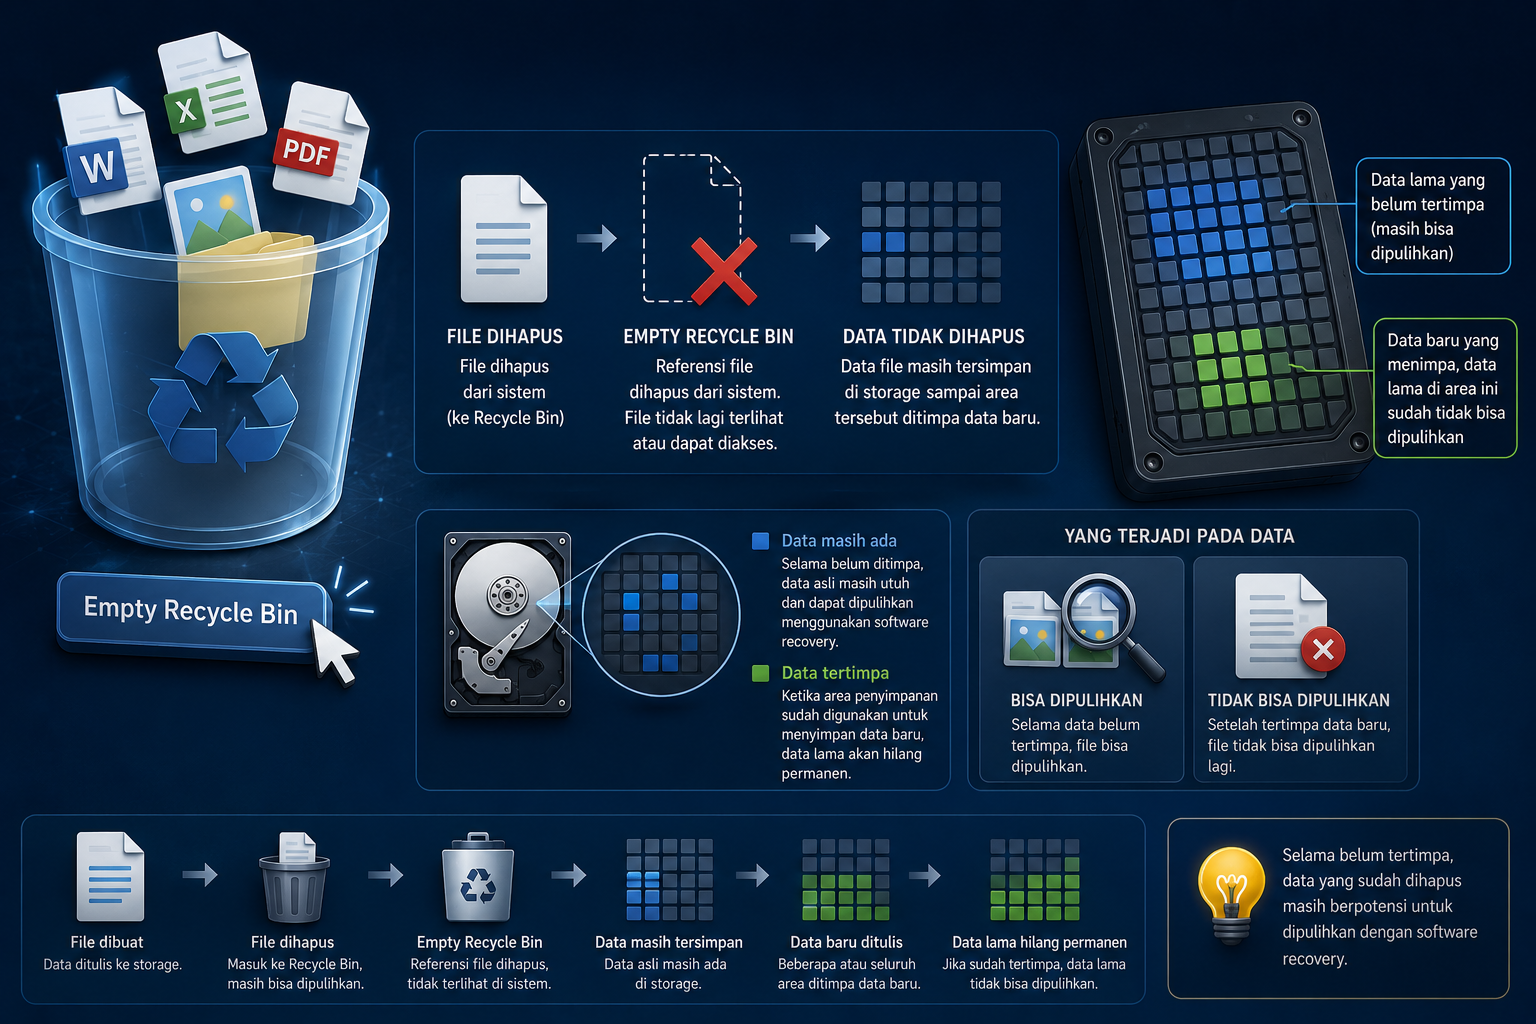
Namun, jika ditinjau dari arsitektur sistem file (file system) dan manajemen penyimpanan digital, data yang dihapus secara permanen oleh sistem operasi sebenarnya tidak langsung musnah dari sektor fisik media penyimpanan.
Untuk memahami mengapa file tersebut masih dapat dipulihkan, perlu dipahami cara kerja sistem operasi (seperti Windows atau macOS) dalam mengelola ruang penyimpanan pada Hard Disk Drive (HDD) maupun Solid State Drive (SSD).
Ketika perintah penghapusan permanen dieksekusi, sistem tidak melakukan penghapusan menyeluruh terhadap deretan data biner (0 dan 1) yang membentuk file tersebut di sektor memori fisik. Proses tersebut dihindari oleh sistem karena membutuhkan waktu dan konsumsi daya yang besar. Sebagai gantinya, sistem operasi hanya melakukan dua langkah efisiensi:
Selama status sektor tersebut masih berupa Free Space dan belum ada aktivitas penulisan data baru yang menempatinya, data asli Anda tetap mengendap secara utuh di dalam memori. Proses kerusakan data (data corruption) atau hilangnya file secara absolut baru benar-benar terjadi apabila terjadi penimpaan data (overwrite).
Sebelum mengambil tindakan pemulihan yang lebih kompleks, Anda dapat melakukan dua langkah pengecekan mandiri yang aman dan bersifat non-destruktif:
Jika kedua langkah di atas tidak membuahkan hasil, segera hentikan penggunaan komputer tersebut. Jangan mengunduh file baru, melakukan instalasi software, atau menjelajah internet secara agresif. Aktivitas latar belakang sistem dan akumulasi cache browser dapat secara otomatis menulis data baru yang berisiko menimpa (overwrite) sektor memori dari file yang ingin diselamatkan.
Kesalahan fatal yang sering terjadi saat menghadapi insiden kehilangan file adalah mengunduh dan mencoba software recovery gratisan atau bajakan secara mandiri. Tindakan mengunduh serta menginstal program baru pada drive target justru memicu penimpaan data secara permanen, yang berujung pada kerusakan struktur file. Selama sektor memori belum tertimpa, peluang keberhasilan evakuasi data tetap tinggi.
Apabila data yang hilang merupakan dokumen korporat atau aset digital krusial, langkah paling bijak adalah menyerahkan perangkat langsung ke laboratorium Recovery Data Indonesia (RDI). Melalui metodologi digital forensik dan peralatan khusus, tim ahli RDI dapat melakukan kloning drive dan membaca struktur data langsung dari sektor memori terendah secara aman tanpa risiko merusak integritas data yang tersisa.