Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
 ByNaufal
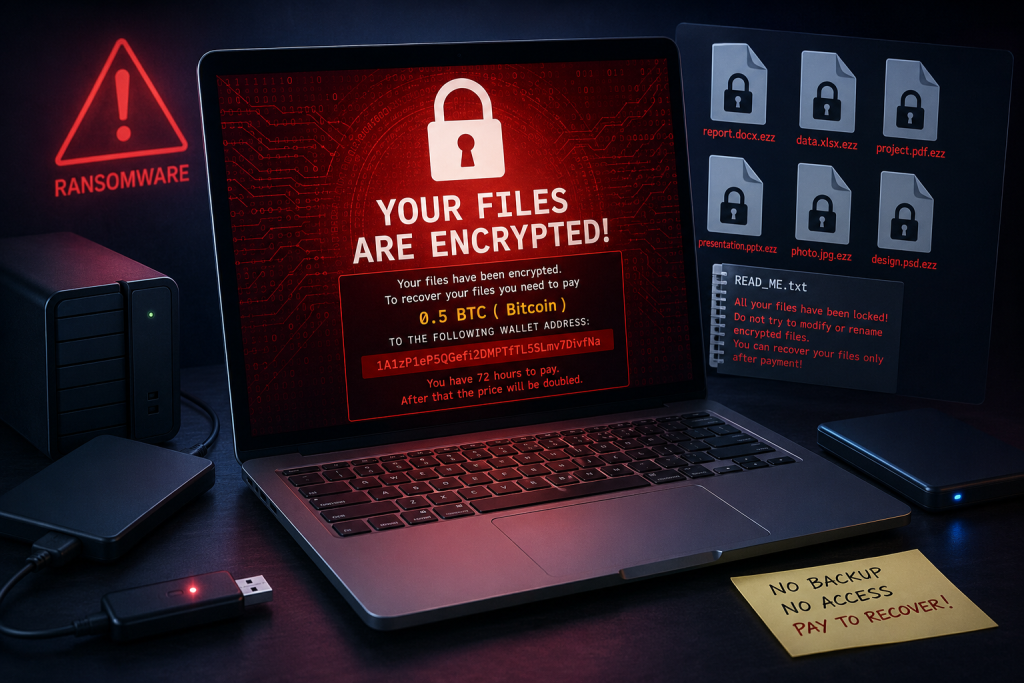
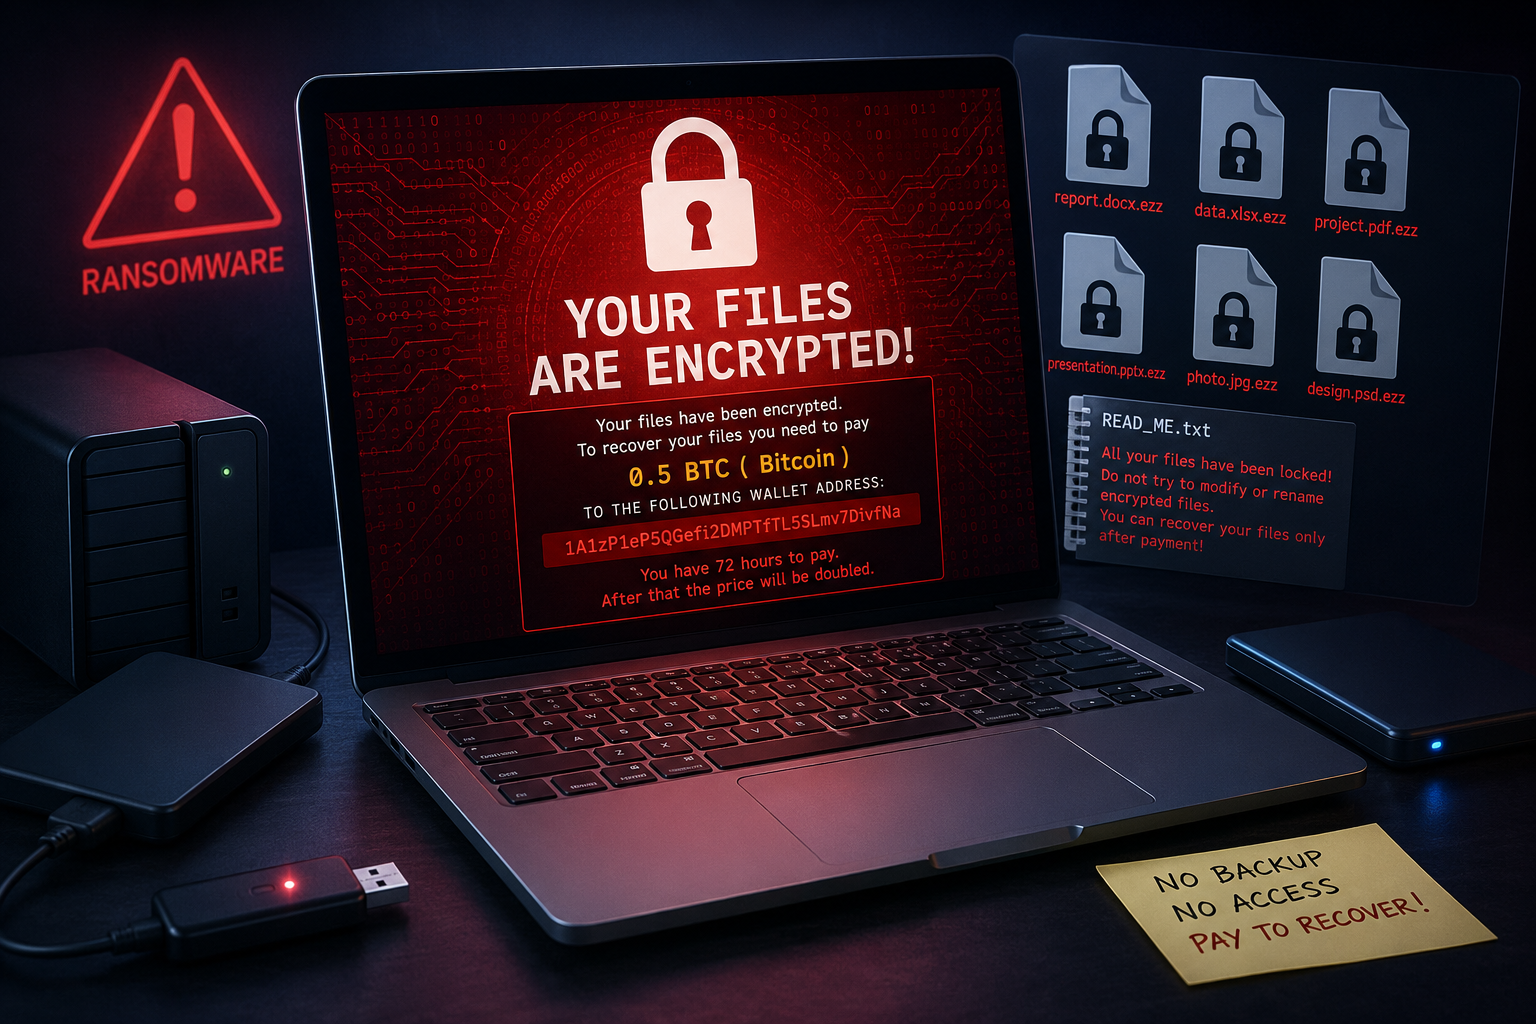
Bayangkan Anda sedang membuka laptop untuk menyelesaikan pekerjaan kantor, tugas kuliah, atau laporan penting yang harus segera dikumpulkan. Namun saat membuka folder dokumen, Anda mendapati sesuatu yang sangat aneh. File Word, Excel, PDF, foto, hingga data proyek mendadak tidak bisa dibuka.
Ikonnya berubah. Nama filenya juga terlihat berbeda.
Beberapa file bahkan memiliki ekstensi asing seperti .ezz, .djvu, .lock, .encrypted, atau kode acak lainnya yang belum pernah Anda lihat sebelumnya.
Belum selesai sampai di situ, di dalam folder muncul sebuah file teks berisi pesan ancaman. Isinya kurang lebih menyatakan bahwa seluruh data Anda telah dienkripsi dan hanya bisa dibuka kembali jika Anda membayar sejumlah uang kepada pelaku.
Inilah salah satu bentuk serangan siber yang paling ditakuti saat ini: Ransomware.
Ransomware bukan hanya menyerang perusahaan besar. Mahasiswa, pekerja kantoran, pemilik usaha kecil, hingga pengguna komputer rumahan juga menjadi target.
Banyak korban baru menyadari adanya serangan setelah seluruh file penting berubah menjadi tidak dapat diakses.
Yang lebih berbahaya, ransomware modern sering kali tidak hanya mengenkripsi data di dalam laptop. Jika flashdisk, harddisk eksternal, atau folder jaringan sedang terhubung saat infeksi terjadi, perangkat tersebut juga dapat ikut terkena dampaknya.
Akibatnya, data cadangan yang seharusnya menjadi penyelamat justru ikut terkunci.
Secara sederhana, ransomware bekerja dengan cara mengunci file menggunakan teknologi enkripsi.
Bayangkan Anda memiliki lemari arsip yang berisi ribuan dokumen penting. Semua dokumen masih berada di dalam lemari tersebut, tetapi tiba-tiba seseorang memasang gembok super kuat yang tidak bisa dibuka dengan kunci biasa.
Situasi itulah yang terjadi pada file korban ransomware.
File asli sebenarnya masih berada di dalam media penyimpanan. Data tersebut tidak langsung terhapus secara fisik. Namun ransomware mengubah struktur file menggunakan algoritma kriptografi yang sangat rumit sehingga komputer tidak dapat membacanya lagi.
Kunci digital untuk membuka file tersebut biasanya hanya dimiliki oleh pelaku serangan.
Karena itulah korban melihat file masih ada, ukuran file masih terlihat normal, tetapi isinya tidak dapat dibuka sama sekali.
Jika Anda menduga perangkat telah terkena ransomware, lakukan langkah berikut sesegera mungkin:
Banyak korban tergoda membayar karena panik.
Namun perlu dipahami bahwa tidak ada jaminan pelaku akan memberikan kunci dekripsi setelah menerima uang. Dalam banyak kasus, korban justru kehilangan uang sekaligus tetap kehilangan data.
Segera matikan Wi-Fi, cabut kabel LAN, dan lepaskan perangkat penyimpanan eksternal yang masih terhubung.
Langkah ini penting untuk mencegah ransomware menyebar ke perangkat lain dalam jaringan yang sama.
Kesalahan umum lainnya adalah mencoba berbagai software recovery tanpa memahami kondisi file yang sudah terenkripsi.
Tindakan yang tidak tepat dapat menyebabkan file mengalami kerusakan tambahan, tertimpa data baru, atau bahkan menjadi lebih sulit dianalisis oleh tim forensik nantinya.
Kabar baiknya, ransomware tidak selalu berarti akhir dari segalanya.
Dalam dunia digital forensik dan data recovery, peluang penyelamatan data tetap ada, tergantung pada jenis ransomware yang menyerang dan kondisi perangkat korban.
Beberapa ransomware lama telah berhasil dianalisis oleh komunitas keamanan siber sehingga tersedia decryptor atau alat pembuka kunci yang sah.
Selain itu, dalam kondisi tertentu, ahli forensik dapat melakukan pemeriksaan terhadap:
Karena setiap kasus memiliki karakteristik berbeda, analisis laboratorium menjadi langkah penting sebelum mengambil keputusan apa pun.
Terkena ransomware memang merupakan pengalaman yang sangat menegangkan. Namun ransomware bukan berarti kiamat bagi aset digital Anda.
Yang terpenting adalah tidak panik, tidak membayar uang tebusan, dan tidak melakukan tindakan yang dapat memperburuk kondisi data.
Segera isolasi perangkat yang terinfeksi dan hentikan seluruh aktivitas pada media penyimpanan yang terdampak. Setelah itu, serahkan penanganannya kepada tenaga profesional.
Di Recovery Data Indonesia (RDI), tim forensik kami akan melakukan identifikasi jenis ransomware yang menyerang, menganalisis kemungkinan metode dekripsi yang tersedia, serta mengupayakan proses pemulihan data melalui prosedur laboratorium yang aman dan terukur.
Semakin cepat perangkat ditangani, semakin besar peluang file penting Anda untuk kembali diselamatkan.