Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
 ByHilman
Kegagalan perangkat keras (hardware failure) pada perangkat Android modern—baik akibat kerusakan sirkuit daya (PMIC), korosi air, maupun hancur fisik akibat benturan—sering kali menempatkan praktisi forensik digital dan teknisi data recovery pada dilema besar. Ketika perangkat sama sekali tidak menunjukkan tanda-tanda kehidupan dan antarmuka standar seperti ADB (Android Debug Bridge) atau Bootloader Mode tidak lagi dapat diakses, intervensi pada level komponen digital menjadi satu-satunya jalur yang tersisa.
Salah satu metode penetrasi perangkat keras paling efektif dalam skenario ini adalah In-System Programming (ISP). Namun, pada arsitektur Android modern, tantangan terbesar tidak lagi sekadar bagaimana menarik data mentah (raw data) dari memori, melainkan bagaimana menghadapi lapisan enkripsi tingkat tinggi yang diterapkan oleh sistem operasi terkini.
Untuk memahami kompleksitas recovery pada ponsel modern, kita harus melihat evolusi sistem keamanannya. Pada Android versi lawas, Google menerapkan Full-Disk Encryption (FDE), di mana seluruh partisi data pengguna dikunci menggunakan satu kunci kriptografi yang sama (master key).
Namun, sejak Android 7.0 dan menjadi standar wajib pada versi-versi setelahnya, arsitektur keamanan beralih ke File-Based Encryption (FBE). Berbeda dengan FDE, FBE mengenkripsi setiap file secara individual dengan cryptographic key yang berbeda-beda. Sistem ini memisahkan file ke dalam beberapa direktori khusus, seperti Credential-Encrypted (CE) storage dan Device-Encrypted (DE) storage. Akibatnya, meskipun kita berhasil melakukan kloning atau dumping sektor memori, data yang didapatkan hanyalah berupa Hex Dump acak yang tidak masuk akal jika tidak didekripsi menggunakan kunci spesifik yang tepat.
Pada masa lalu, ketika sebuah ponsel mati total, metode Chip-Off (mencopot chip memori dari PCB) adalah prosedur standar. Namun, pada perangkat modern yang menggunakan memori berkecepatan tinggi seperti UFS (Universal Flash Storage) atau eMMC modern, risiko kerusakan termal akibat panas blower saat proses desoldering sangatlah tinggi. Di sinilah teknik ISP (In-System Programming) mengambil peran.
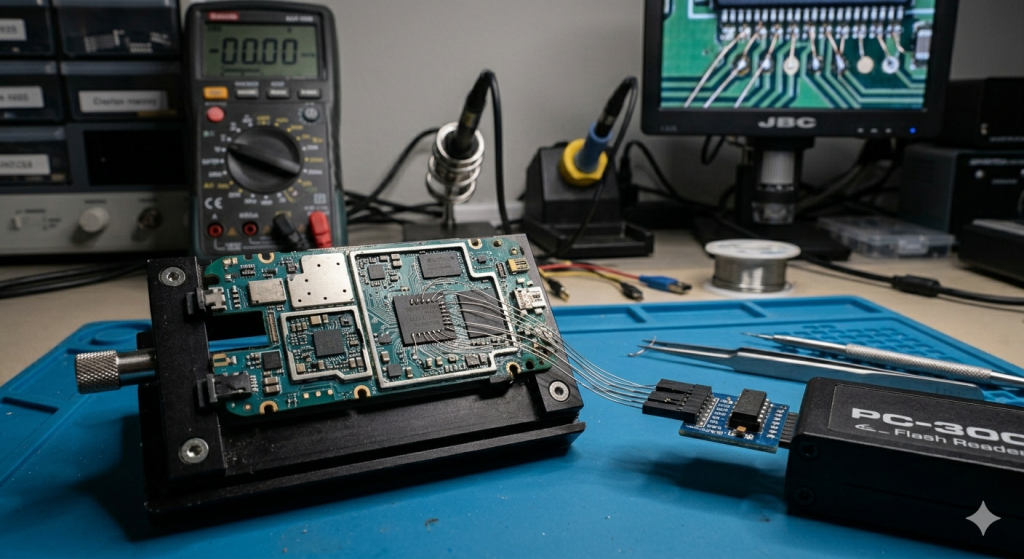
Secara teknis, ISP adalah metode komunikasi langsung dengan chip penyimpanan tanpa harus melepaskannya dari motherboard. Teknisi forensik akan memanfaatkan titik-titik interkoneksi tembaga mikroskopis yang disebut Pinout pada sirkuit PCB. Jalur komunikasi utama yang harus dihubungkan meliputi:
Menggunakan kawat tembaga enamel mikroskopis, titik-titik pinout ini disolder di bawah mikroskop digital beresolusi tinggi, kemudian dihubungkan ke hardware reader eksternal khusus forensik untuk melakukan dumping image.
Mendapatkan dump image mentah lewat jalur ISP barulah setengah dari pertempuran. Kompleksitas utama pada Android modern terletak pada sistem Hardware Pairing.
Kunci enkripsi yang digunakan untuk membuka data FBE terikat secara ketat (hardcoded) pada perangkat keras spesifik, tepatnya pada area aman di dalam SoC (System-on-Chip) atau prosesor bawaan ponsel (seperti komponen TrustZone atau Secure Element). Kunci ini tidak pernah meninggalkan silikon prosesor.
Artinya: Jika Anda melakukan dumping data chip memori dari HP yang mati total, data tersebut tidak akan pernah bisa didekripsi di komputer lain atau menggunakan software forensik standar, karena komputer Anda tidak memiliki silikon prosesor asli yang memegang kunci enkripsi fisik tersebut. Data dan prosesor adalah satu kesatuan yang tidak boleh dipisahkan.
Untuk mengatasi dinding tebal enkripsi FBE dan hardware pairing ini, laboratorium forensik data recovery tidak bekerja seperti konter servis biasa yang langsung melakukan flashing firmware (yang justru menghapus encryption key). Prosedur standar yang kami lakukan meliputi:
Keberhasilan metode ISP menuntut akurasi mutlak. Titik pinout (terutama pada jalur komunikasi UFS modern) sering kali terletak di bawah lapisan pelindung komponen dan memiliki diameter kurang dari 1 milimeter. Kesalahan penyolderan sebesar rambut saja dapat menyebabkan short-circuit (korsleting) yang berpotensi membakar lapisan internal chip memori dan menghancurkan data secara permanen.
Oleh karena itu, penanganan kasus ekstraksi data dari perangkat yang mati total—terlebih untuk kebutuhan alat bukti hukum (digital forensics) atau penyelidikan hukum—tidak dapat diserahkan kepada teknisi amatir atau konter servis biasa. Penanganan ini membutuhkan standardisasi laboratorium yang ketat, peralatan investigasi hardware canggih, serta pemahaman mendalam mengenai arsitektur sistem keamanan kriptografi Android.