Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
 ByHilman
Pernahkah Anda berniat menjual laptop lama atau smartphone bekas untuk menambah modal beli gadget baru? Sebelum menyerahkannya ke pembeli, apa yang Anda lakukan? Mayoritas dari kita pasti akan menekan tombol delete, mengosongkan Recycle Bin, atau paling mentok melakukan Factory Reset (atur ulang pabrik).
Di layar, memori langsung terlihat kosong melompong. Bersih, seolah semua memori masa lalu di dalam perangkat tersebut sudah sirna. Namun, dari kacamata cybersecurity dan digital forensics, ada sebuah kenyataan mengerikan yang jarang disadari awam: data Anda belum benar-benar mati. Ia hanya sedang “pingsan”.
Mari kita bedah sisi gelap dari data wiping dan melihat sejauh mana sebuah data digital bisa bertahan dari kepunahan.
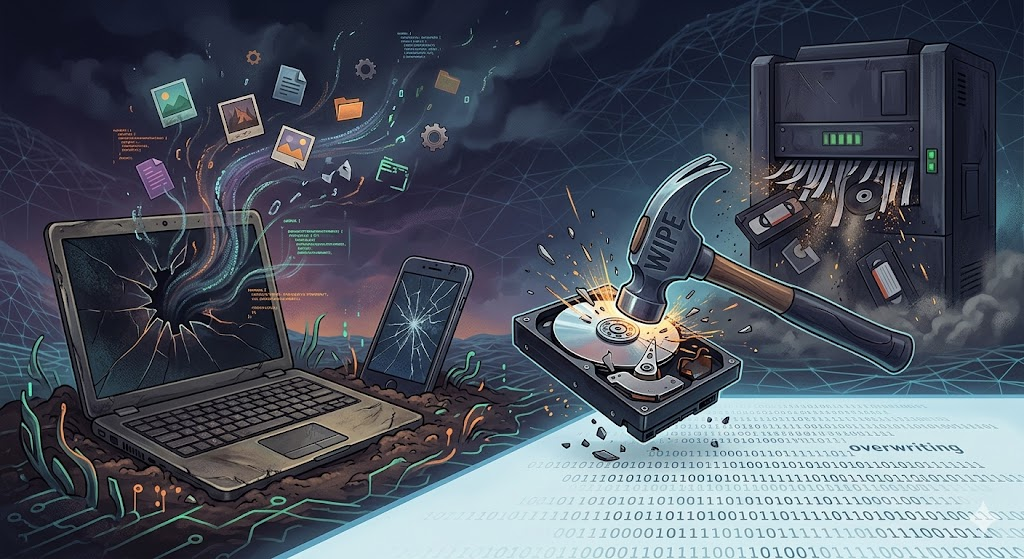
Banyak orang mengira menghapus data itu seperti membakar kertas; sekali hilang, jadi abu. Faktanya, dalam sistem penyimpanan modern (baik HDD maupun SSD), proses delete konvensional hanya menghapus “indeks” atau alamat dari data tersebut, bukan data fisiknya.
Ibarat sebuah buku, menghapus data hanya seperti merobek halaman daftar isi. Bab-bab di dalamnya masih utuh, hanya saja sistem operasi tidak lagi tahu di mana bab itu berada dan menandai ruang tersebut sebagai “area kosong” yang siap ditempati data baru.
Di sinilah para ahli digital forensics bekerja. Menggunakan software forensik standar atau bahkan aplikasi data recovery gratisan yang bertebaran di internet, data yang “pingsan” tadi bisa dibangunkan kembali dengan sangat mudah. Jika perangkat jatuh ke tangan yang salah, foto pribadi, dokumen kerja, hingga data perbankan Anda bisa berpindah tangan dalam hitungan menit.
Jika Factory Reset tidak cukup, bagaimana cara memastikan data benar-benar musnah sebelum gadget dijual? Jawabannya bukan sekadar dihapus, melainkan dihancurkan secara digital.
Ada beberapa metode utama yang digunakan dalam industri keamanan data untuk memastikan sebuah file tidak bisa bangkit dari kubur:
Ini adalah cara paling umum yang digunakan oleh aplikasi permanent data wiper. Konsepnya sederhana namun brutal: alih-alih mengosongkan ruang, aplikasi akan menulis data acak (kombinasi angka 0 dan 1 yang tidak berguna) ke atas ruang data lama Anda.
Tidak cukup sekali, metode standar internasional seperti DoD 5220.22-M (standar Departemen Pertahanan AS) mengharuskan proses penimpaan ini dilakukan sebanyak 3 hingga 7 kali (passes). Semakin banyak lapisan data acak yang ditumpuk, semakin mustahil bagi alat forensik untuk membaca jejak magnetik data asli di bawahnya.
Metode ini khusus untuk Hard Disk Drive (HDD) konvensional yang mengandalkan piringan magnetik. Degaussing adalah proses memaparkan media penyimpanan ke medan magnet yang sangat kuat. Proses ini akan mengacak total domain magnetik pada piringan HDD. Hasilnya? Data musnah seketika, dan bonusnya, hard disk tersebut rusak total dan tidak bisa digunakan lagi.
Bagi instansi militer atau korporasi besar yang memegang data super sensitif, mereka tidak percaya pada software. Jalan terakhir adalah penghancuran fisik: dihancurkan lewat mesin penggiling (shredder), dipaku hingga bolong, atau dibakar. Jika medianya sudah jadi debu, barulah data tersebut bisa dinyatakan “mati” dengan tenang.
Mungkin Anda berpikir, “Ah, laptop dan HP zaman sekarang kan sudah pakai SSD dan memori flash, bukan hard disk magnetik lagi. Berarti lebih aman, dong?”
Kenyataannya, era Solid State Drive (SSD) justru membawa tantangan forensik baru. SSD menggunakan teknologi bernama Wear Leveling. Teknologi ini bertugas memindah-mindahkan lokasi penulisan data secara otomatis agar umur pakai komponen SSD lebih awet.
Sisi gelapnya? Aplikasi overwriting biasa sering kali gagal menghapus data di SSD karena sistem Wear Leveling ini menyembunyikan lokasi asli data Anda. Untuk SSD dan smartphone modern, metode terbaik adalah menggunakan fitur Hardware-based Encryption (enkripsi bawaan) dan perintah ATA Secure Erase yang terintegrasi pada firmware perangkat.
Ketika Anda melakukan Secure Erase pada HP modern, perangkat sebenarnya menghancurkan “kunci enkripsi” (crypto-shredding). Tanpa kunci tersebut, meskipun data fisiknya masih tertinggal di dalam chip memori, data itu hanya akan terbaca sebagai kode acak tak bermakna yang mustahil dipecahkan, bahkan oleh komputer super sekalipun.
Agar Anda tidak menjadi korban kejahatan siber akibat kebocoran data dari perangkat bekas, lakukan langkah-langkah mitigasi wajib ini sebelum melakukan transaksi:
Data digital memiliki tingkat kegigihan yang luar biasa untuk bertahan hidup. Tombol delete di layar kita hanyalah sebuah trik visual luar yang menenangkan pikiran, namun tidak benar-benar mengamankan privasi.
Menjual gadget lama memang menguntungkan secara finansial, namun pastikan Anda tidak “menjual” seluruh privasi dan masa lalu Anda bersamanya. Di era digital ini, memastikan data benar-benar hilang secara permanen adalah bentuk pertahanan diri tertinggi dalam menjaga keamanan siber pribadi.